Bitcoin : $65046.55 1.49
 Ethereum : $1822.72 1.38
 Tether USDt : $1 0.02
 BNB : $593.43 1.27
 USDC : $1 0.01
 XRP : $0.97 2.36
 Solana : $73.57 4.26
 TRON : $0.31 0.77
 Hyperliquid : $69.43 6.59
 Zcash : $947.16 10.09
 Monero : $516.98 3.06
 Dogecoin : $0.06 2.05
 UNUS SED LEO : $9.28 1.36
 Chainlink : $9.3 2.54
 Cardano : $0.15 2.69
 Stellar : $0.14 2.79
 Ethena USDe : $1 0.01
 Dai : $1 0.01
 NEAR Protocol : $3.27 4.66
 Bitcoin Cash : $211.68 3.84
 توسط :
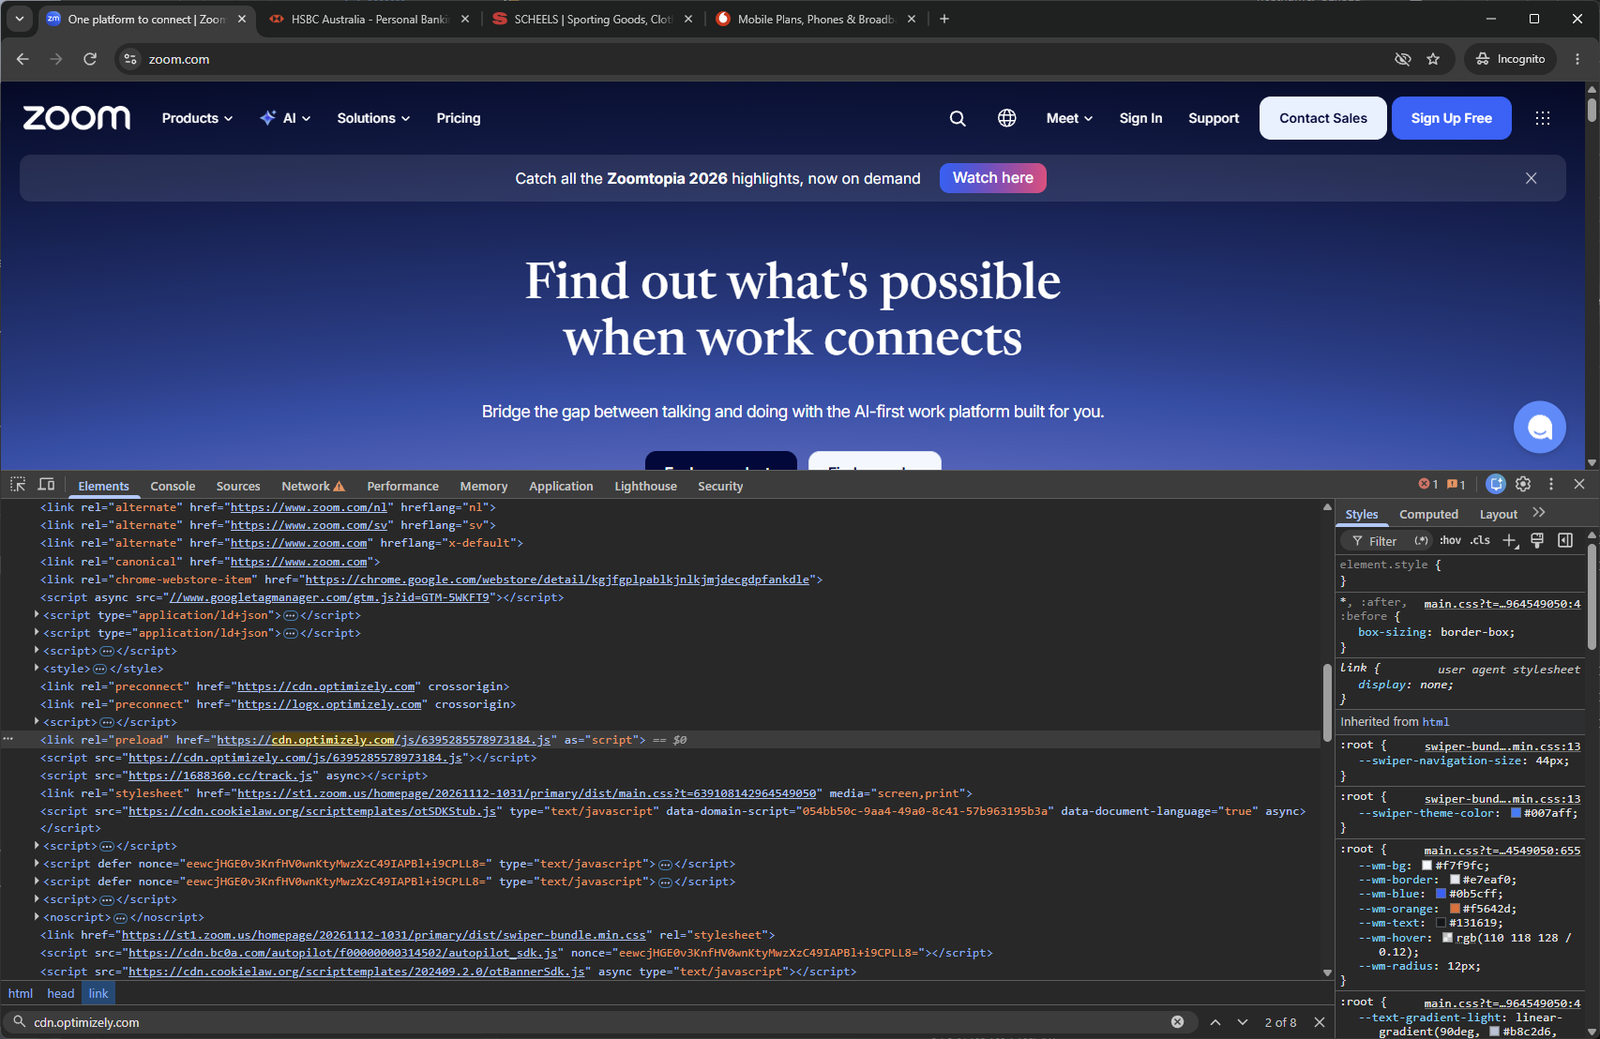
امیرول ایمان، محقق امنیت سایبری، این حمله را آپتیمجک (Optimjack) نامگذاری کرده است. در این حمله، کدهای مخرب از طریق ابزارهای بهکاررفته در وبسایتها منتشر میشدند. بخشی از این کدها از طریق پلتفرم اپتیمایزلی (Optimizely) منتشر شده بود؛ پلتفرمی که شرکتها از آن برای بهینهسازی وبسایتهای خود استفاده میکنند.
این بدافزار میتوانست هنگام کپی کردن آدرس کیف پول ارز دیجیتال توسط کاربران، آن را با آدرسی تحت کنترل مهاجمان جایگزین کند. در نتیجه، کاربر ممکن بود بدون اطلاع از این تغییر، هنگام انتقال داراییهای خود، رمزارزها را به کیف پول مهاجمان بفرستد.
بررسی جداگانه شرکت امنیت سایبری استپسکیوریتی (StepSecurity) نیز نشان داد که این بدافزار اطلاعات کارتهای بانکی واردشده در فرمهای وبسایتها را جمعآوری میکرد.
طبق بررسی شرکت ریپورت یوآرآی (Report URI)، کدهای وبسایت ۱۷۸ سازمان تحت تأثیر این حمله قرار گرفتند. در میان آنها نام شرکت سازنده کیف پول سختافزاری لجر، پلتفرمهای اواندا و کوینپس و همچنین پلتفرمهای معاملاتی آیجی، اینتراکتیو اینوستور و تیاماس بروکرز دیده میشد.
از دیگر برندهای آسیبدیده میتوان به ایکیا، سیلزفورس، زوم، بیبیسی و شبکه خبری سیانان اشاره کرد. این وبسایتها در مجموع روزانه میلیونها بازدیدکننده دارند.
سخنگوی شرکت اپتیمایزلی روز دوشنبه در گفتوگو با کوینتلگراف تأیید کرد که یک فرد غیرمجاز با سوءاستفاده از یک آسیبپذیری در فرایند ثبتنام حسابهای آزمایش و بهینهسازی این شرکت، موفق شده است کدهای مخرب را به برخی از پروژههای مشتریان اضافه کند.
او در این باره گفت:
«ما دسترسی به مسیر آسیبپذیر را مسدود کرده و مشکل را برطرف کردهایم. کدهای مخرب تزریقشده را از پروژههای آسیبدیده حذف کردهایم. همچنین نشستهای فعال کاربران را پایان داده، دسترسی توکنها را لغو کرده و مجوز ورود حسابهای آسیبدیده را بازنشانی کردهایم. در نهایت، جلوی انتشار هرگونه کد مخرب از طریق شبکه کلادفلر را گرفتهایم.»
این سخنگو اضافه کرد که بررسیهای شرکت برای مشخص شدن ابعاد کامل حادثه همچنان ادامه دارد و تمام مشتریان آسیبدیده نیز از این موضوع مطلع شدهاند.
به گفته اسکات هلم، مدیرعامل شرکت ریپورت یوآرآی، بیبیسی یکی از نخستین وبسایتهایی بود که انتشار کد مخرب از طریق اپتیمایزلی در آن مشاهده شد. این اتفاق ساعت ۴:۲۱ بامداد روز دوشنبه به وقت جهانی رخ داد.
تا ساعت ۹:۵۲ شب همان روز، بخش عمده کدهای مخرب در ۱۸۷ وبسایت شناساییشده حذف شده بود. کد مخرب وبسایت لجر نیز حدود ساعت ۸:۴۱ شب پاکسازی شد.
سخنگوی شرکت سیلزفورس نیز اعلام کرد که این شرکت در حال بررسی تغییرات غیرمجاز در کدهای اپتیمایزلی مورد استفاده در برخی از وبسایتهای خود است.
او گفت:
«بهعنوان یک اقدام احتیاطی، سیلزفورس در حال اطمینان از غیرفعال بودن کدهای اپتیمایزلی در تمام محیطهای آزمایشی و نسخههای اصلی وبسایتهای خود است.»
وبسایتهای معتبر چگونه به ابزار سرقت اطلاعات تبدیل شدند؟
پلتفرم اپتیمایزلی به شرکتها اجازه میدهد با استفاده از کدهای برنامهنویسی، تغییرات مختلف را روی وبسایتهای خود آزمایش کنند و عملکرد آنها را بهبود دهند.
مهاجمان با نفوذ به پروژههای مشتریان این پلتفرم، کدهای مخرب خود را به این بخشها اضافه کردند. در نتیجه، زمانی که کاربران صفحات آلوده را باز میکردند، کدهای ظاهراً معتبر وبسایت نیز بدافزار را روی دستگاه آنها اجرا میکردند.
پس از فعال شدن، بدافزار میتوانست آدرسهای معتبر کیف پولهای ارز دیجیتال را با آدرسهای تحت کنترل مهاجمان جایگزین کند. این اتفاق حتی هنگام کپی کردن آدرس کیف پول و ذخیره آن در حافظه موقت دستگاه نیز رخ میداد.
به این ترتیب، کاربر ممکن بود هنگام انجام یک تراکنش، بدون اینکه متوجه تغییر آدرس شده باشد، داراییهای خود را به کیف پول مهاجمان منتقل کند.
این کد مخرب علاوه بر اطلاعات کیف پولها، اطلاعات کارتهای بانکی کاربران را نیز زیر نظر میگرفت. شماره کارت، تاریخ انقضا و کد امنیتی واردشده در فرمهای وبسایتها جمعآوری و به سروری تحت کنترل مهاجمان ارسال میشد.
بااینحال، طبق بررسی شرکت استپسکیوریتی، این بدافزار به اطلاعات واردشده در بخشهای پرداختی که مستقیماً توسط شرکتهای پرداخت شخص ثالث مدیریت میشدند، دسترسی نداشت. دلیل این محدودیت، جداسازی فنی این بخشها از سایر قسمتهای وبسایت بود.
کاربران آیفون و آیپد نیز با تهدید دیگری روبهرو بودند. به گفته اسکات هلم، این کد مخرب برنامههایی مرتبط با ابزارهای سوءاستفاده از آسیبپذیریهای سیستمعامل آیاواس را نیز بارگذاری میکرد. این ابزارها با نامهای کورونا (Coruna) و دارکسورد (DarkSword) شناخته میشوند.
محققان هنوز نتوانستهاند مشخص کنند مهاجمان چگونه به پروژههای اپتیمایزلی دسترسی پیدا کرده و امکان تغییر کدهای آنها را به دست آوردهاند.
میزان خسارت رمزارزی هنوز مشخص نیست
با وجود گستردگی این حمله، بررسی سوابق ثبتشده در بلاک چین نشان میدهد آدرسهای ارز دیجیتال شناساییشده بهعنوان آدرسهای مرتبط با بدافزار، روز دوشنبه تنها حدود ۷ هزار و ۱۰۰ دلار رمزارز دریافت کردهاند.
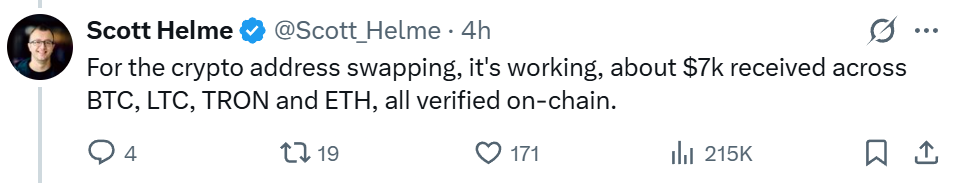
شرکت استپسکیوریتی نیز در بررسی جداگانه خود، مجموع داراییهای دریافتشده یا موجود در کیف پولهای شناساییشده را حدود ۶ هزار و ۶۰۰ دلار برآورد کرده است. البته این شرکت تأکید کرده که برخی از این کیف پولها پیش از آغاز حمله نیز فعالیت داشتهاند.
الکس تورن، مدیر بخش تحقیقات شرکت گلکسی دیجیتال، برآورد کرده است که قربانیان در مجموع تنها حدود ۲ هزار و ۳۰۰ دلار به آدرسهای شناساییشده ارسال کردهاند.
تورن در تحلیلی که در شبکه اجتماعی ایکس منتشر کرد، توضیح داد که بخش عمده بیتکوینهای واریزشده به این آدرسها احتمالاً متعلق به خود مهاجمان بوده است، نه قربانیان حمله. به گفته او، مهاجمان بخشی از داراییهای خود را از طریق یک صرافی به این کیف پولها منتقل کردهاند. بنابراین، تمام مبالغ ثبتشده در این آدرسها را نمیتوان سرقت از کاربران دانست.
اسکات هلم اعلام کرد که هنوز مشخص نیست چه تعداد اطلاعات کارت بانکی یا فایلهای ذخیرهشده در مرورگر کاربران به سرور مهاجمان ارسال شده است.
از سوی دیگر، طبق بررسی استپسکیوریتی، این ابزار سرقت اطلاعات نمیتوانست جزئیات کارتهای بانکی واردشده در بخشهای پرداختی متعلق به شرکتهای شخص ثالث را بخواند. این محدودیت احتمالاً دامنه دسترسی مهاجمان به اطلاعات مالی کاربران را کاهش داده است.
این حمله در ادامه مجموعهای از تهدیدهای اخیر علیه امنیت وبسایتها رخ داده است. در ماه اکتبر، چندین سازمان دولتی و نهاد دیگر برای جلوگیری از سوءاستفاده مهاجمان از آسیبپذیریهای خطرناک زبان برنامهنویسی پیاچپی، وبسایتهای خود را بهصورت موقت از دسترس خارج کردند. این آسیبپذیریها میتوانستند امکان کنترل سرورها را در اختیار مهاجمان قرار دهند.
همچنین پلتفرم پیشبینی بازار پلیمارکت (Polymarket) در تاریخ ۲۹ اکتبر، پس از هک شدن یکی از ارائهدهندگان خدمات جانبی خود، معاملات را بهطور موقت متوقف کرد. این اتفاق در شرایطی رخ داد که گزارشهایی درباره خالی شدن حساب برخی کاربران از داراییهایشان منتشر شده بود.